 lidia-susanto
Bayangkan nomor telepon, alamat rumah, dan nomor induk kependudukan Anda tiba-tiba terpampang bebas di media sosial dan bisa dibeli oleh siapa saja yang memiliki akun. Itulah yang diduga terjadi pada sejumlah pejabat tinggi negara, termasuk menteri, setelah sebuah unggahan yang menampilkan potongan data pribadi mereka viral dan memicu kegaduhan publik. Peristiwa ini bukan sekadar drama politik sesaat, melainkan pukulan telak bagi kepercayaan masyarakat terhadap kemampuan negara menjaga data warganya. Jika data orang paling berpengaruh saja bisa bocor dan diperjualbelikan, bagaimana nasib data ratusan juta warga biasa?
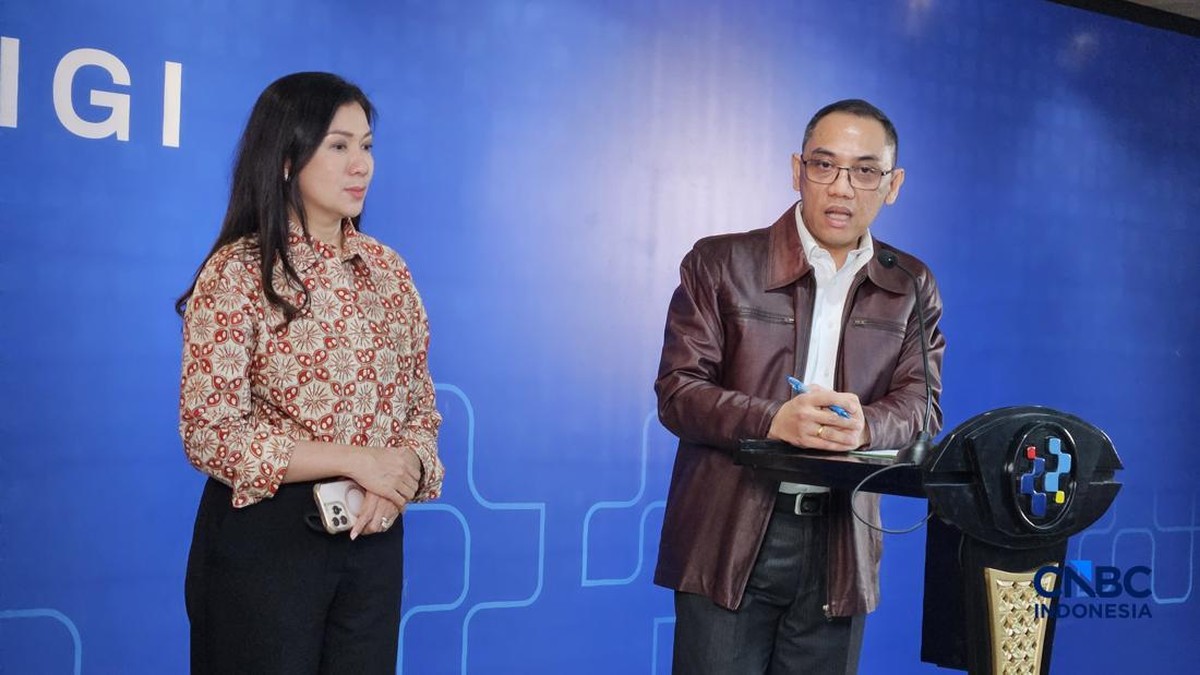
Kementerian Komunikasi dan Digital, yang kini dikenal dengan sebutan Komdigi, bersama Kepolisian Republik Indonesia (Polri) bergerak cepat menyelidiki dugaan jual beli data pribadi ilegal tersebut. Namun ada twist penting yang membuat kasus ini semakin rumit: pihak berwenang menduga bahwa data yang beredar bukanlah hasil peretasan baru, melainkan kebocoran lama yang baru sekarang muncul kembali ke permukaan. Ibarat seperti banjir yang datang bukan karena hujan deras hari ini, tetapi karena saluran air yang tersumbat sejak bertahun-tahun lalu dan akhirnya meluap ketika volume air sedikit bertambah.
Apa Sebenarnya yang Bocor dan Bagaimana Modusnya?
Dari potongan data yang beredar, informasi yang diduga terekspos mencakup nomor telepon seluler, alamat tempat tinggal, hingga Nomor Induk Kependudukan (NIK) — identitas tunggal yang menjadi kunci akses berbagai layanan publik di Indonesia. Kombinasi ketiga elemen ini sangat berbahaya. Dengan NIK dan nomor telepon yang valid, seorang pelaku kejahatan siber (cybercrime) bisa melakukan berbagai penipuan, mulai dari pembukaan rekening bank ilegal, pengambilalihan akun dompet digital, hingga pencurian identitas untuk mengajukan pinjaman online atas nama korban.
Modus jual beli data ini umumnya terjadi di forum gelap internet, grup aplikasi pesan terenkripsi, atau bahkan pasar daring terselubung yang dijaga ketat keanggotaannya. Penjual biasanya menawarkan sampel data gratis sebagai umpan untuk membuktikan keaslian, lalu memasang harga per paket. Data pejabat tinggi justru menjadi komoditas premium karena nilainya tinggi — bukan untuk penipuan massal, tetapi untuk kepentingan pengintaian, pemerasan, atau serangan bertarget yang jauh lebih canggih.
"Kebocoran yang tidak segera ditangani ibarat luka yang dibiarkan terbuka. Sekali data masuk ke ekosistem gelap, ia akan terus digandakan dan dijual berkali-kali, dan jejaknya sangat sulit dihapus permanen," ungkap seorang peneliti keamanan siber yang menekuni forensik digital di Indonesia.
Mengapa Kebocoran Lama Tetap Sangat Berbahaya
Banyak pihak menganggap kebocoran lama sebagai masalah kecil karena datanya sudah beredar sejak dulu. Anggapan ini keliru besar. Dalam dunia keamanan siber, data yang pernah bocor tidak pernah benar-benar mati. Ia terus hidup di server-server bayangan, diperdagangkan antaraktor kejahatan, dan dipecah-pecah menjadi basis data baru yang lebih spesifik. Setiap kali muncul unggahan baru, itu menjadi bukti bahwa ekosistem perdagangan data gelap di Indonesia masih aktif beroperasi.
Yang lebih mengkhawatirkan, kebocoran lama sering menjadi bahan baku bagi algoritma machine learning (pembelajaran mesin) milik pelaku kejahatan. Dengan menggabungkan beberapa kebocoran data dari sumber berbeda, mereka dapat menyusun profil korban yang sangat detail — mulai dari kebiasaan belanja, pola perjalanan, hingga relasi sosial. Profil inilah yang kemudian digunakan untuk serangan phishing (penipuan lewat tautan atau pesan palsu) yang sangat meyakinkan, karena pelaku sudah tahu hampir segalanya tentang calon korbannya.
Respons Pemerintah dan Celah yang Masih Ada
Langkah Komdigi dan Polri untuk mengusut kasus ini patut diapresiasi, tetapi pengungkapan satu kasus tidak akan cukup tanpa perbaikan struktural. Penegakan hukum terhadap pelaku jual beli data masih menghadapi banyak hambatan, mulai dari keterbatasan alat forensik digital, koordinasi antarlembaga, hingga pelaku yang sering beroperasi dari luar yurisdiksi Indonesia.
Di sisi regulasi, Indonesia sebenarnya sudah memiliki Undang-Undang Perlindungan Data Pribadi (UU PDP) yang mengatur sanksi bagi penyalahguna data. Namun implementasi di lapangan masih jauh dari ideal. Banyak pengendali data — termasuk instansi pemerintah dan perusahaan swasta — belum menerapkan standar keamanan yang memadai, seperti enkripsi menyeluruh, audit akses berkala, dan prosedur respons insiden yang cepat.
| Aspek | Kondisi Ideal | Realita Saat Ini |
|---|---|---|
| Enkripsi data warga | Menjangkau seluruh basis data | Masih parsial dan tidak konsisten |
| Audit keamanan | Rutin dan independen | Belum merata di semua instansi |
| Respons insiden | Kurang dari 72 jam | Sering lambat dan tidak transparan |
| Penegakan hukum | Efek jera nyata | Kasus jarang tuntas ke pengadilan |
Yang paling mendesak adalah membangun budaya transparansi. Selama instansi yang mengalami kebocoran enggan mengakui dan melaporkan insiden secara terbuka, masyarakat tidak akan pernah tahu seberapa parah sebenarnya situasinya, dan tidak bisa mengambil langkah mitigasi seperti mengganti nomor, memperkuat autentikasi dua faktor, atau memantau aktivitas keuangan mereka. Kasus data menteri yang viral ini seharusnya menjadi alarm bahwa perlindungan data pribadi bukan proyek sekali jalan, melainkan komitmen berkelanjutan yang menyangkut martabat dan keamanan seluruh warga negara.




Comments (0)